

230.16
Inne
C. H. Beck
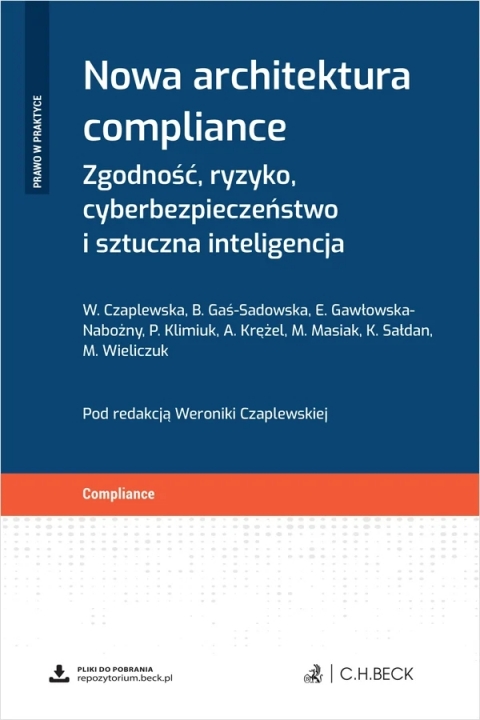
Nowa architektura compliance. Zgodność, ryzyko, cyberbezpieczeństwo i sztuczna inteligencja
230,16 zł
230,16 zł/szt.
Wysyłka: poniedziałek 28.09.2026
Opis
Praktyczny przewodnik dla organizacji, które muszą działać w warunkach rosnących wymagań regulacyjnych, presji technologicznej i coraz większej odpowiedzialności zarządów. W realiach takich regulacji jak NIS2, DORA, AI Act, RODO, CSRD/ESRS, CSDDD czy EUDR nie wystarcza już podejście oparte na jednorazowym wdrożeniu polityk, corocznym audycie i gaszeniu problemów dopiero wtedy, gdy pojawią się w praktyce. Potrzebny jest spójny system zarządzania zgodnością, ryzykiem i odpornością organizacji, który działa stale, a nie tylko na potrzeby kontroli.
Książka pokazuje, jak odejść od podejścia, w którym każdy obszar działa osobno i bez współpracy z innymi, traktowania compliance, cyberbezpieczeństwa, ochrony danych, ESG, AI i ryzyk w łańcuchu dostaw. Autorzy proponują nowoczesne podejście do GRC (governance, risk & compliance), w którym te obszary nie funkcjonują osobno, lecz są połączone w jeden model wspierający decyzje biznesowe, bezpieczeństwo operacyjne i przygotowanie organizacji do audytu. Czytelnik dostaje uporządkowaną mapę tego, jak budować system compliance od podstaw lub jak unowocześnić rozwiązania już funkcjonujące w firmie.
Publikacja prowadzi przez cały cykl zarządzania zgodnością: od rozumienia nowej architektury regulacyjnej, przez identyfikację luk, ocenę i priorytetyzację ryzyk, projektowanie polityk, procedur i kontroli, po wdrożenie, monitoring, automatyzację i przygotowanie do audytu. Ważnym atutem książki jest to, że nie zatrzymuje się na poziomie przepisów. Pokazuje, jak przekładać wymagania regulacyjne na procesy, role, odpowiedzialność, narzędzia i wskaźniki, którymi da się realnie zarządzać.
Szczególne miejsce zajmuje w książce sztuczna inteligencja. Z jednej strony została ona pokazana jako nowy obszar obowiązków i ryzyk regulacyjnych, z drugiej jako narzędzie wspierające nowoczesne zespoły compliance, ryzyka i bezpieczeństwa. Autorzy wyjaśniają, kiedy automatyzacja rzeczywiście usprawnia organizację, a kiedy daje jedynie pozorne poczucie zgodności. Dzięki temu książka pomaga podejmować lepsze decyzje inwestycyjne i organizacyjne w obszarze narzędzi compliance.
Dużą wartością publikacji jest również perspektywa zarządcza i biznesowa. Autorzy pokazują, dlaczego compliance nie powinien być traktowany wyłącznie jako koszt lub funkcja wspierająca, lecz jako element budowania odporności organizacji, ograniczania strat, porządkowania odpowiedzialności i wzmacniania przewagi konkurencyjnej. Osobne miejsce poświęcono roli zarządów i rad nadzorczych, które dziś coraz częściej ponoszą bezpośrednią odpowiedzialność za zgodność, bezpieczeństwo i nadzór nad ryzykami technologicznymi.
Książka ma charakter praktyczny i wdrożeniowy. Łączy uporządkowane wyjaśnienie nowych obowiązków z dobrymi praktykami, studiami przypadków oraz wzorami dokumentów, które można wykorzystać i dostosować do potrzeb organizacji. Dzięki temu będzie przydatna zarówno dla firm, które dopiero porządkują swoje podejście do GRC, jak i dla tych, które chcą przejść od rozproszonych działań do bardziej dojrzałego modelu continuous compliance.
Najważniejsze problemy praktyczne, które pomaga rozwiązać ta książka:
Książka pokazuje, jak odejść od podejścia, w którym każdy obszar działa osobno i bez współpracy z innymi, traktowania compliance, cyberbezpieczeństwa, ochrony danych, ESG, AI i ryzyk w łańcuchu dostaw. Autorzy proponują nowoczesne podejście do GRC (governance, risk & compliance), w którym te obszary nie funkcjonują osobno, lecz są połączone w jeden model wspierający decyzje biznesowe, bezpieczeństwo operacyjne i przygotowanie organizacji do audytu. Czytelnik dostaje uporządkowaną mapę tego, jak budować system compliance od podstaw lub jak unowocześnić rozwiązania już funkcjonujące w firmie.
Publikacja prowadzi przez cały cykl zarządzania zgodnością: od rozumienia nowej architektury regulacyjnej, przez identyfikację luk, ocenę i priorytetyzację ryzyk, projektowanie polityk, procedur i kontroli, po wdrożenie, monitoring, automatyzację i przygotowanie do audytu. Ważnym atutem książki jest to, że nie zatrzymuje się na poziomie przepisów. Pokazuje, jak przekładać wymagania regulacyjne na procesy, role, odpowiedzialność, narzędzia i wskaźniki, którymi da się realnie zarządzać.
Szczególne miejsce zajmuje w książce sztuczna inteligencja. Z jednej strony została ona pokazana jako nowy obszar obowiązków i ryzyk regulacyjnych, z drugiej jako narzędzie wspierające nowoczesne zespoły compliance, ryzyka i bezpieczeństwa. Autorzy wyjaśniają, kiedy automatyzacja rzeczywiście usprawnia organizację, a kiedy daje jedynie pozorne poczucie zgodności. Dzięki temu książka pomaga podejmować lepsze decyzje inwestycyjne i organizacyjne w obszarze narzędzi compliance.
Dużą wartością publikacji jest również perspektywa zarządcza i biznesowa. Autorzy pokazują, dlaczego compliance nie powinien być traktowany wyłącznie jako koszt lub funkcja wspierająca, lecz jako element budowania odporności organizacji, ograniczania strat, porządkowania odpowiedzialności i wzmacniania przewagi konkurencyjnej. Osobne miejsce poświęcono roli zarządów i rad nadzorczych, które dziś coraz częściej ponoszą bezpośrednią odpowiedzialność za zgodność, bezpieczeństwo i nadzór nad ryzykami technologicznymi.
Książka ma charakter praktyczny i wdrożeniowy. Łączy uporządkowane wyjaśnienie nowych obowiązków z dobrymi praktykami, studiami przypadków oraz wzorami dokumentów, które można wykorzystać i dostosować do potrzeb organizacji. Dzięki temu będzie przydatna zarówno dla firm, które dopiero porządkują swoje podejście do GRC, jak i dla tych, które chcą przejść od rozproszonych działań do bardziej dojrzałego modelu continuous compliance.
Najważniejsze problemy praktyczne, które pomaga rozwiązać ta książka:
- jak połączyć wiele nowych regulacji w jeden spójny system działania, zamiast wdrażać każdą z nich oddzielnie,
- jak ustalać priorytety ryzyk i odróżniać realne zagrożenia od formalnych obowiązków, które nie mają takiego samego ciężaru biznesowego,
- jak zaprojektować polityki, procedury i kontrole, które rzeczywiście działają w organizacji,
- jak uporządkować odpowiedzialność zarządu, kadry menedżerskiej i funkcji specjalistycznych,
- jak sensownie wykorzystywać AI i automatyzację w compliance, ryzyku i bezpieczeństwie,
- jak przygotować organizację do audytu, kontroli i wykazania zgodności w sposób oparty na danych i dowodach,
- jak ograniczać ryzyka związane z cyberbezpieczeństwem, ochroną danych, ESG i łańcuchem dostaw bez mnożenia osobnych, niespójnych procesów.
Dzięki tej książce dowiesz się:
- Jak zbudować nowoczesny system GRC, który wspiera zarządzanie organizacją, a nie tylko spełnianie formalnych wymogów?
- Jak interpretować łącznie wymagania wynikające z NIS2, DORA, AI Act, RODO, CSRD/ESRS, CSDDD i innych regulacji?
- Jak identyfikować i priorytetyzować ryzyka, aby były użyteczne dla zarządu i właścicieli procesów?
- Jak projektować polityki, procedury i kontrole, które da się wdrożyć i utrzymać w praktyce?
- Jak przygotować organizację do audytu i wykazania zgodności na podstawie danych, procesów i dowodów?
- Jaką rolę powinien odgrywać zarząd i gdzie kończy się możliwość delegowania odpowiedzialności?
- Kiedy automatyzacja compliance ma sens, a kiedy zwiększa złożoność zamiast ją ograniczać?
- Jak wykorzystać compliance do wzmacniania odporności organizacyjnej i wspierania decyzji biznesowych?
Publikacja jest skierowana do:
- compliance officerów i menedżerów compliance, którzy chcą budować system zgodności oparty na procesach, kontrolach i mierzalnych działaniach, a nie wyłącznie na dokumentacji,
- prawników wewnętrznych i doradców prawnych, którzy wspierają organizacje w interpretacji i wdrażaniu nowych regulacji oraz potrzebują szerszej perspektywy operacyjnej i technologicznej,
- liderów ryzyka, cyberbezpieczeństwa i ochrony danych, którzy szukają sposobu na połączenie wymagań regulacyjnych z codziennym zarządzaniem incydentami, kontrolami i odpornością organizacji,
- menedżerów ESG, zakupów i łańcucha dostaw, którzy odpowiadają za wdrażanie wymogów raportowych, należytej staranności i zarządzanie ryzykami po stronie dostawców,
- członków zarządów, rad nadzorczych którzy potrzebują zrozumieć wpływ compliance na odpowiedzialność organów, koszty, bezpieczeństwo i strategiczne decyzje firmy,
- osób rozpoczynających pracę w obszarze GRC, które chcą uporządkować wiedzę i zobaczyć, jak w praktyce łączą się zgodność, ryzyko, technologia i zarządzanie.
Kraj produkcji: PL
Szczegóły
Tytuł
Nowa architektura compliance. Zgodność, ryzyko, cyberbezpieczeństwo i sztuczna inteligencja
Autor
Wydawnictwo
Seria
Rok wydania
2026
Oprawa
Miękka ze skrzydełkami
Ilość stron
300
Format
16.5 x 23.8 mm
ISBN
978-83-8411-864-1
Kraj produkcji
PL
Rodzaj
Książka
EAN
9788384118641
Kraj produkcji
PL
Producent
Wydawnictwo C.H. Beck Sp. z o.o.

Dodałeś produkt do koszyka

Nowa architektura compliance. Zgodność, ryzyko, cyberbezpieczeństwo i sztuczna inteligencja
230,16 zł
 Rabaty do 45% non stop
 Ponad 200 tys. produktów
 Bezpieczne zakupy


Recenzje